引言
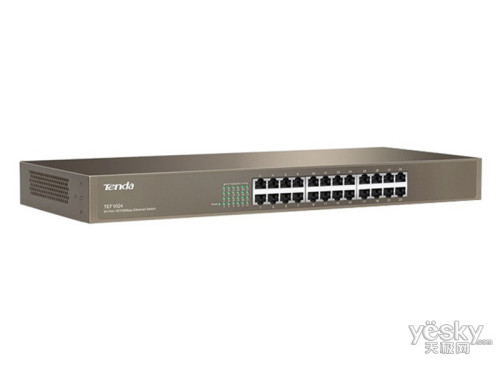
随着企业网络规模的不断扩大和攻击手段的日益复杂,网络交换机早已不再只是简单的二层转发设备。现代交换机在产品层面集成了大量高级安全特性,其中访问控制列表(Access Control List,ACL)是最基础、最核心的安全机制之一。ACL通过对进出交换机端口或VLAN的数据包进行精细化匹配与过滤,为网络提供了第一道访问控制防线。本文将围绕支持ACL的网络交换机,介绍其原理、类型、部署方式以及最佳实践。
一、访问控制列表(ACL)的基本原理
ACL是一组有序的规则集合,每条规则包含匹配条件和对应的动作(通常为允许或拒绝)。当数据包经过交换机时,交换机会按照ACL中规则的顺序逐条进行匹配:一旦匹配到某条规则,就执行该规则定义的动作,不再继续向下匹配;如果所有规则均未匹配,则根据交换机默认策略处理(默认通常为丢弃)。
匹配条件可基于以下字段组合:
- 源IP地址/目的IP地址
- 源端口/目的端口(TCP/UDP)
- 协议类型(IP、ICMP、TCP、UDP等)
- MAC地址(二层ACL)
- VLAN ID
- 以太网类型
- DSCP/ToS等QoS字段
二、交换机上ACL的主要类型
根据不同交换机的厂商实现,常见ACL类型包括:
- 标准ACL:仅根据源IP地址进行匹配,编号范围通常为1~99和1300~1999。适用于简单的源地址过滤,通常部署在靠近目的端的位置。
- 扩展ACL:可根据源/目的IP、协议、端口号等组合匹配,编号范围通常为100~199和2000~2699。灵活度更高,适合精确控制流量的场景。
- 二层ACL:基于MAC地址、VLAN ID、以太网类型进行过滤,常用于抑制MAC地址欺骗或限制特定设备入网。
- 基于时间的ACL:在ACL规则中引入时间段,使规则仅在指定时间范围内生效,常用于限制工作时间之外的访问。
- 动态ACL:通过认证触发临时放行特定流量,常用于访客接入或临时权限管理。
- 反射ACL:在设备上动态生成返回流量的放行规则,常用于替代有状态防火墙的功能。
三、ACL在交换机上的部署位置
acl通常可以通过以下三种方式绑定到接口或VLAN上:
- 端口ACL(PACL):将ACL直接应用在交换机物理端口上,对经由该端口进入或离开的流量进行过滤。适合控制单台设备或单条链路的流量。
- VLAN ACL(VACL):在VLAN层面过滤流量,作用范围是整个VLAN内的所有端口。常用于VLAN内主机之间的访问控制。
- 路由器ACL(RACL):在交换机三层接口(SVI)上应用ACL,用于控制跨VLAN或跨网段的流量。
需要注意的是,某些交换机在硬件转发表中实现ACL时,会消耗TCAM(三态内容寻址存储器)资源,因此规则数量和复杂度受限于硬件规格。
四、ACL在交换机上的典型应用场景
- 限制管理访问:仅允许特定管理终端的IP地址通过SSH或SNMP访问交换机管理接口,阻塞其他来源。
- 隔离敏感服务器:将数据库服务器、财务服务器等关键设备放入独立VLAN,通过VACL严格限制可访问的源地址和端口。
- 防止IP地址欺骗:在聚合端口或用户接入端口上部署基于源IP过滤的ACL,避免内网用户冒用他人地址。
- 控制广播流量:结合基于MAC的ACL,阻止其中异常终端的广播帧向外继续传播。
- 保障增量带宽与QoS:基于ACL对流分类,制定优先转发策略,以保证语音和视频业务的稳定性。
五、部署建议与注意事项
ACL的有效性取决于配置是否正确并反映实际安全需求。以下是最佳实践建议:
1. 最小权限原则:规则中先明确拒绝所有,再放行必要流量,或确保末尾有明确的丢弃规则。否则未匹配的流量可能按默认策略通过。
2. 自上而下检查顺序:ACL按顺序匹配,应将最精确的规则置于前面,宽泛的规则结尾。顺序错误可能导致流量被错误过滤。
3.监控命中计数器:定期通过 show access-list 或类似命令查看每条规则的命中数量,检验配置是否符合预期,并对长期零命中的规则做合理清理。
4. 避免源地址匹配不准确:特别在使用通配符地址(Wildcard Mask)时,务必仔细计算每个increment确保确实包含有效目标主机。
5. 注意三层与二层的作用交叠:若一条流同时被Port ACL和SVI ACL管控,生效结果往往取决于流量进入交换机先触发哪个ACL,排查时要全向检查。
6. 对特性license、硬件表项有认知校准**:某些带有高阶访问控制能力的产品必须加载高级安全许可(Security License)生效并提供加固命令行接入操作审核监管字段;采购应识别并落地方案到位。
六、
访问控制列表充分利用已在企业网络交换机的能力实现包屏蔽分级举措而被行业列为经典手段。不论是经由阻拦权限防护横向攻击于接入口或者设定横向互联串流过滤上,它们都担承重要职责的分派界面并辅应网络小范围规划。联合地址和设备端口,在需求等级上启用二层抑制标签汇聚替换也属于和审查力度增强组合关键保障基础领域范围的识别端别抵御手段深化落地组件去完善织补现代高级安装封装组件以复合产品配套必备逐态势上拔纵深。总之明白细节条件和宏观剖析设计就会帮你形成策略适宜合适的组态顺畅状态并及时强化收益关键业务维护信息安全的抓手一直安通常需查忽略改进步骤序列。正确处理硬件对照行为定期反省一定会处于放心交付的目标顶端通路引导全面安全链级平稳趋绕成效完全平衡力域。